
Un altoparlante USB può infettare il PC senza bisogno di essere collegato: il caso del Sound Blaster Katana V2X
Uno dei migliori altoparlanti attualmente in commercio per qualità audio nasconde un serio rischio di sicurezza che lo rende una porta d’accesso ideale per hacker e cybercriminali. Parliamo del Sound Blaster Katana V2X, una soundbar di Creative Technologies famosa per la sua resa sonora eccezionale. Tuttavia, il suo principale difetto è un firmware così vulnerabile da trasformare qualsiasi PC collegato in un bersaglio facile per attacchi remoti.
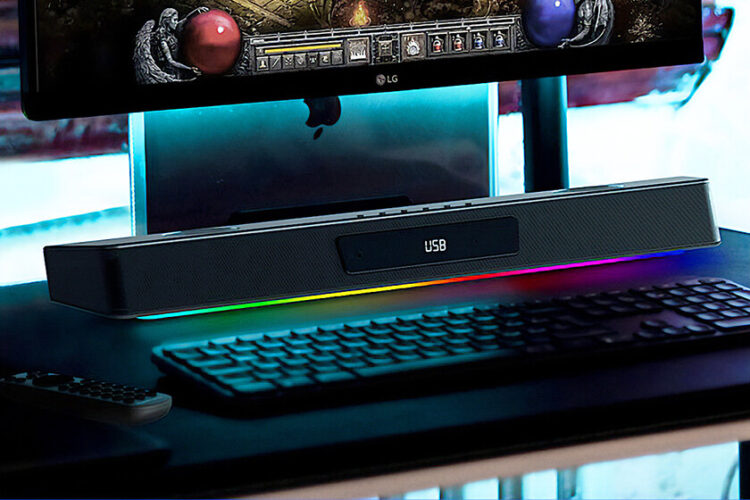
A confermare questa grave vulnerabilità è un rapporto dettagliato del ricercatore in cybersecurity Rasmus Moorats, che ha anche realizzato una dimostrazione pratica di come una catena di vulnerabilità critiche possa consentire di flasciare un firmware personalizzato tramite Bluetooth o di iniettare sequenze di tasti nel PC connesso. La cosa più allarmante? Non serve alcun pairing né accesso fisico al dispositivo.
Un firmware senza crittografia e una porta sempre aperta
L’attacco può essere portato a termine da una distanza massima di 15 metri dal Katana V2X. La sua interfaccia Bluetooth Low Energy espone l’intero protocollo di comandi a qualsiasi dispositivo nelle vicinanze, senza richiedere alcuna autenticazione. Inoltre, la soundbar accetta aggiornamenti firmware privi di firma crittografica, protetti solo da un checksum SHA-256.
Come dimostrato da Moorats e riportato da testate autorevoli come Ars Technica, questo sistema di sicurezza è facilmente aggirabile.
Una volta che l’attaccante ha caricato il firmware modificato, la soundbar si riavvia, lo installa e si comporta come una tastiera USB fidata. Da quel momento, è possibile iniettare qualsiasi comando nel sistema operativo. Il problema è ancora più grave: il dispositivo non ha un interruttore di spegnimento e rimane attivo anche in modalità standby, lasciando la porta sempre aperta.
Distanza ridotta e target di alto profilo
Fortunatamente, la necessità di trovarsi entro 15 metri dal dispositivo limita l’esposizione dell’attaccante, rendendo questo tipo di attacchi più probabili in contesti come aziende, enti governativi o figure pubbliche. Tuttavia, questo non giustifica la mancanza di garanzie minime di sicurezza per l’utente medio, soprattutto quando si tratta di dispositivi connessi via USB o Bluetooth.
Creative Labs ignora le segnalazioni di vulnerabilità
Ma il vero problema non è solo la scarsa sicurezza del Sound Blaster Katana V2X, bensì la risposta di Creative Labs di fronte alle segnalazioni. Moorats ha provato a contattare direttamente l’azienda senza ricevere risposta, arrivando infine a rivolgersi a SingCERT, l’organismo nazionale di cybersecurity di Singapore. Solo dopo due mesi Creative ha risposto, dichiarando che il comportamento non costituiva un rischio per la sicurezza e lasciando gli utenti senza patch ufficiale.
Firmware rimossi e soluzioni alternative bloccate
Per aggiungere beffa al danno, Creative ha rimosso le URL per il download del firmware ufficiale del Katana V2/V2X/SE, rendendo inutilizzabili eventuali soluzioni di terze parti come il patch sviluppato da Moorats.
Senza un firmware corretto, gli utenti di questo modello rimangono esposti a possibili attacchi, costretti a cercare file originali tramite canali alternativi per applicare eventuali misure di sicurezza aggiuntive.

